Embedded World India
embedded world India bringt die Embedded-Systems-Community in Bengaluru zusammen. Messe und Fachkonferenz widmen sich Komponenten, Software, Konnektivität und intelligenten Geräten. Die erste Ausgabe findet parallel zum Bengaluru Tech Summit statt und vernetzt Fachleute für Embedded-Design mit dem indischen Technologie-Ökosystem.
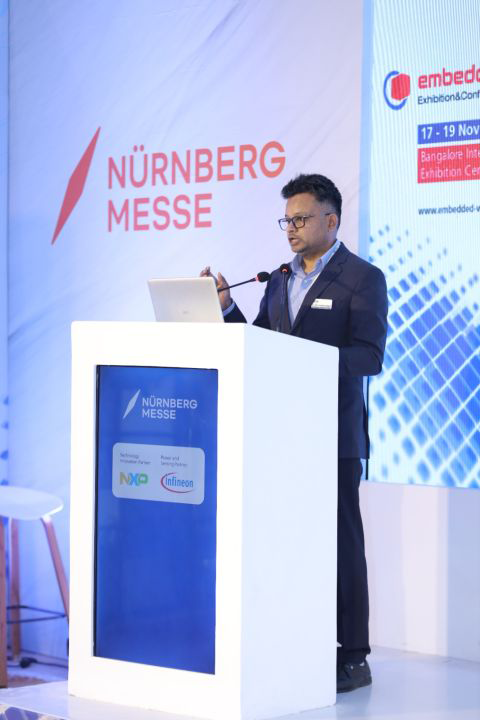
Für Hersteller industrieller Steuerungen, vernetzter Infrastruktur und anderer langlebiger Geräte ist Sicherheit eine Aufgabe über den gesamten Produktlebenszyklus hinweg. Doch wie lässt sich ein Embedded-Gerät an veränderte kryptografische Anforderungen anpassen, wenn Speicher, Rechenleistung und Konnektivität begrenzt sind? Mit dieser Frage befasst sich ein Konferenzvortrag von Dr. Ashok Chandra-Sekaran, Geschäftsführer der WIBU-SYSTEMS India Pvt. Ltd.
Ausblick auf die Embedded-Technologie in Indien
Indiens Embedded-Sektor entwickelt sich im Rahmen einer umfassenderen Industrie- und Technologiepartnerschaft weiter. Bei der dritten Sitzung des Handels- und Technologierats EU–Indien im Juli 2026 vereinbarten Indien und die EU, ihre Zusammenarbeit in den Bereichen Halbleiter, Elektronik, KI, Quantentechnologien, 6G und strategische Wertschöpfungsketten auszubauen. Immer mehr vernetzte Geräte wechseln von der Entwicklung in den langfristigen Einsatz und werden Teil kritischer Infrastrukturen. Damit wächst die Bedeutung eines wirksamen Softwareschutzes und einer vorausschauenden Planung kryptografischer Anpassungen – auch für Geräte mit wenig Speicher, begrenzter Rechenleistung oder ohne direkte Internetverbindung.
Indiens Zukunft im Bereich Embedded-Technologie schützen
Konferenzvortrag: „Indiens Zukunft im Bereich Embedded-Technologie schützen: Post-Quanten-Kryptografie für langfristige Produktsicherheit“
 19. November 2026
 13:25 Uhr
Industrielle Steuerungen, Smart-City-Infrastrukturen und IoT-Geräte bleiben häufig 10 bis 20 Jahre im Einsatz. Während dieser Zeit kann es notwendig werden, die Kryptografie anzupassen, die Kommunikation, Software und Zugangsdaten schützt. Ein Risiko sind sogenannte Harvest-Now, Decrypt-Later-Angriffe: Angreifer speichern heute abgefangene verschlüsselte Daten, um sie später mit leistungsfähigen Quantencomputern zu entschlüsseln. Besonders anspruchsvoll ist die Vorbereitung darauf für Hersteller, deren Geräte nur über begrenzte Speicher- und Rechenkapazitäten verfügen, keinen direkten Internetzugang haben oder ohne TLS-Stack arbeiten.
Dr. Chandra-Sekaran erläutert, was die Migration zur Post-Quanten-Kryptografie für bestehende Produkte bedeutet. Er stellt ML-KEM (FIPS 203) und ML-DSA (FIPS 204) vor und diskutiert die Abwägungen bei ihrer Implementierung in ressourcenbeschränkten Umgebungen. Im Mittelpunkt steht die Frage, wie sich langlebige Geräte kryptografisch anpassungsfähig machen lassen – ohne die Hardware vollständig neu zu entwickeln.
Anschließend stellt der Vortrag eine Edge-basierte Migrationsarchitektur vor: Ein Server im lokalen Netzwerk versorgt Mikrocontroller mit Lizenzen und kryptografischem Material. Je nach Einsatzszenario kommen dafür lokale Container oder cloudbasierte Ressourcen zum Einsatz. Der Ansatz eignet sich auch für kritische Umgebungen, die vollständig offline betrieben werden müssen. Der Mechanismus, mit dem sich Mikrocontroller ohne eigenen Internetzugang oder TLS-Stack mit Lizenzen versorgen lassen, wurde bereits live in einer sicheren Fertigungsumgebung demonstriert. Der Vortrag zeigt, wie sich diese Grundlage zu einer Strategie für die Post-Quanten-Migration weiterentwickeln lässt.
Die Teilnehmenden erhalten einen praxisorientierten Rahmen für die Planung von Brownfield-Upgrades. Dazu gehören unter anderem kryptografische Bestandsaufnahmen und kryptografische Stücklisten (Cryptographic Bills of Materials, CBOMs). Außerdem ordnet der Vortrag diese Maßnahmen in die Roadmap der indischen National Quantum Mission ein. Sie sieht einen Meilenstein für die Grundlagen kritischer Informationsinfrastrukturen bis 2027 und eine vollständige Migration bis 2029 vor. Ergänzend werden relevante indische Test- und Zertifizierungsrahmenwerke dem EU Cyber Resilience Act gegenübergestellt.
Sicherheit und Lizenzierung für kleine Geräte
Das Embedded-Portfolio von Wibu-Systems unterstützt ein breites Spektrum an Hardware – von Industriecomputern bis hin zu Mikrocontrollern mit stark begrenzten Ressourcen. CodeMeter Embedded, CmASIC und eine kompakte Mikrocontroller-Bibliothek ermöglichen es, Lizenzierungsfunktionen auch in kleinere Geräte zu integrieren. Optimierte Lizenzformate und Aktivierungsabläufe helfen, den Bedarf an Speicherplatz und Rechenleistung gering zu halten. Gleichzeitig lassen sich die Geräte in eine umfassendere Lizenzmanagement-Infrastruktur einbinden.
Das ist besonders wichtig, wenn Hersteller wertvolle Firmware schützen, Produktfunktionen freischalten oder lizenzierte Funktionen auch nach der Auslieferung kontrollieren möchten. Zugleich wird die Post-Quanten-Migration dadurch greifbarer: Eine tragfähige Strategie muss zu den Fähigkeiten und zur erwarteten Lebensdauer der jeweiligen Geräte passen.
WIBU-SYSTEMS India engagiert sich bereits im ersten Jahr seines Bestehens aktiv in der indischen Embedded-Technology-Community. Der Vortrag verbindet die Perspektive des lokalen Teams auf indische Anwendungsfälle mit der langjährigen Erfahrung von Wibu-Systems beim Schutz und bei der Lizenzierung von Software über unterschiedliche Geräteklassen hinweg.